Treść wymogu i kogo dotyczy w ochronie zdrowia
Sektor ochrony zdrowia w Polsce podlega regulacjom dotyczącym bezpieczeństwa, a Dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów określonych w jej załącznikach. W kontekście bezpieczeństwa łańcucha dostaw, istotne jest uwzględnienie relacji między podmiotem a jego bezpośrednimi dostawcami i usługodawcami.
Obowiązujący przepis stanowi, że bezpieczeństwo łańcucha dostaw, włączając aspekty bezpieczeństwa relacji z dostawcami, jest wymagane. Podmioty świadczące opiekę zdrowotną, jako część sektora objętego Dyrektywą NIS2, muszą uwzględnić te wymogi w swoich procesach operacyjnych.
Co w praktyce obejmuje troska o łańcuch dostaw
Zakres troski o łańcuch dostaw wyznacza art. 21 ust. 2 lit. d NIS2, który obejmuje bezpieczeństwo relacji z bezpośrednimi dostawcami i usługodawcami. W praktyce oznacza to, że podmiot leczniczy patrzy na łańcuch dostaw nie jak na listę zamówień, lecz jak na zbiór relacji, z których każda może wpłynąć na ciągłość i bezpieczeństwo świadczeń. Punktem wyjścia jest inwentaryzacja dostawców i usługodawców bezpośrednich: dostaw sprzętu medycznego, systemów informatycznych, usług chmurowych, utrzymania infrastruktury, transportu czy serwisu urządzeń.
Dla każdej takiej relacji trzeba ustalić, jakie informacje i systemy są udostępniane, kto ma dostęp do danych pacjentów i sieci wewnętrznej oraz jak wygląda podział odpowiedzialności za incydenty. Troska o łańcuch dostaw obejmuje więc ocenę ryzyka związanego z dostawcą, wymagania stawiane w umowach, uzgadnianie kanałów zgłaszania incydentów i czasu reakcji oraz sprawdzanie, czy dostawca stosuje środki proporcjonalne do ryzyka. W ochronie zdrowia szczególnie istotne są relacje z dostawcami systemów klinicznych i usług przetwarzania danych, bo przerwanie tych usług dotyka bezpośrednio pracy oddziałów.
Częścią praktyki jest też monitorowanie relacji w czasie: zmiany zakresu usług, nowe podwykonawstwo, zmiana właściciela dostawcy czy zakończenie umowy wymagają ponownej oceny. Troska o łańcuch dostaw nie kończy się na podpisaniu umowy, lecz obejmuje cykliczny przegląd i dokumentowanie decyzji. Elementy wykraczające poza relacje z bezpośrednimi dostawcami, na przykład ocena dalszych ogniw łańcucha, wymagają odrębnych ustaleń organizacyjnych i współpracy z działem IT oraz zamówień.
- Inwentaryzacja bezpośrednich dostawców i usługodawców wraz z opisem udostępnianych im informacji i systemów.
- Ocena ryzyka dla każdej relacji oraz wymagania proporcjonalne do tego ryzyka.
- Zapis w umowach obowiązków w zakresie bezpieczeństwa, zgłaszania incydentów i czasu reakcji.
- Ustalenie kanałów i progów eskalacji incydentów po stronie dostawcy i podmiotu.
- Cykliczny przegląd relacji i dokumentowanie decyzji o ich utrzymaniu, zmianie lub zakończeniu.
Jak InnerWeb wspiera wybrane elementy wymogu
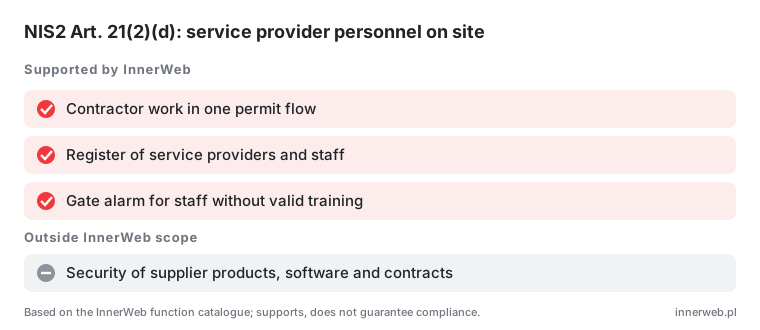
Wymóg z sekcji pierwszej obejmuje także relacje z bezpośrednimi dostawcami i usługodawcami. InnerWeb wspiera wybrane elementy tego wymogu w obszarze dopuszczania personelu firm zewnętrznych do prac na terenie zakładu. Przepływ zezwoleń zleconych firmie zewnętrznej prowadzony jest w systemie, a wykonawca widzi po swojej stronie zlecone prace. Rejestr firm usługodawców, ich pracowników i koordynatorów administrator prowadzi w jednym miejscu, wraz z zaproszeniami i gośćmi. Firma może mieć domyślną osobę kontaktową pełniącą rolę koordynatora.
W instalacjach ze skonfigurowaną kontrolą szkoleń system może wspierać nadzór nad kwalifikacjami personelu usługodawców przy wejściu. Zeskanowanie na bramie osoby bez ważnego szkolenia tworzy alarm i powiadamia koordynatora jej firmy. Powiadomienia telefoniczne o brakach szkoleń są łączone w jedno połączenie na firmę w oknie 55 minut, zamiast osobnego połączenia dla każdego pracownika. Rozwiązanie dotyczy wyłącznie instalacji, w których kontrola szkoleń została skonfigurowana.
Zakres funkcji jest ograniczony. Ocena bezpieczeństwa produktów i oprogramowania dostawców oraz treść umów z dostawcami pozostają zadaniem innych narzędzi lub działu IT.
- Rejestr firm zewnętrznych wraz z pracownikami i koordynatorami w jednym miejscu.
- Przepływ zezwoleń dla prac zleconych firmie zewnętrznej z widokiem prac po stronie wykonawcy.
- Alarm przy bramie i powiadomienie koordynatora przy braku ważnego szkolenia, w instalacjach z kontrolą szkoleń.
Dobre praktyki organizacyjne w relacjach z dostawcami
Praktyki organizacyjne zaczynają się od ustalenia, kto w placówce odpowiada za relacje z dostawcami pod kątem bezpieczeństwa informacji. W przykładowym szpitalu warto rozdzielić role: dział zakupów prowadzi negocjacje handlowe, a osoba odpowiedzialna za cyberbezpieczeństwo opiniuje wymagania bezpieczeństwa przed podpisaniem umowy. Taki podział ogranicza sytuację, w której klauzule bezpieczeństwa trafiają do umowy dopiero po jej zawarciu, i pozwala konsekwentnie stosować ten sam zestaw wymagań wobec wszystkich bezpośrednich dostawców i usługodawców.
Drugą praktyką jest prowadzenie rejestru dostawców wraz z informacją, jakie usługi świadczą i do jakich danych lub systemów mają dostęp. Rejestr porządkuje ocenę ryzyka i ułatwia wskazanie, które relacje wymagają pogłębionej weryfikacji, a które wystarczy objąć standardowymi klauzulami. Warto powiązać go z procesem zakupowym, aby nowy dostawca nie pojawił się w infrastrukturze placówki bez wpisu i bez oceny. Rejestr porządkuje też przygotowanie do nadzoru, ponieważ pozwala szybko pokazać skalę i charakter relacji z dostawcami.
Trzecia praktyka dotyczy samej treści uzgodnień z dostawcami. Wymóg z art. 21 ust. 2 lit. d obejmuje aspekty bezpieczeństwa relacji między podmiotem a jego bezpośrednimi dostawcami i usługodawcami, dlatego ustalenia powinny określać oczekiwany poziom bezpieczeństwa, sposób zgłaszania incydentów oraz zasady współpracy przy ich wyjaśnianiu. W przykładowym podmiocie leczniczym pomaga to uniknąć sytuacji, w której dostawca o incydencie informuje z opóźnieniem lub pomija placówkę w obiegu informacji. Ustalenia warto okresowo przeglądać, zwłaszcza gdy zmienia się zakres usługi lub dostęp do danych.
Czwarta praktyka to dokumentowanie przebiegu relacji: ocen ryzyka, uzgodnionych wymagań, ustaleń z przeglądów i zgłoszeń incydentów. Dokumentacja nie musi być rozbudowana, ale powinna pozwalać odtworzyć, na jakiej podstawie placówka uznała danego dostawcę za akceptowalnego i jak reagowała na zdarzenia. W praktyce ułatwia to zarówno bieżące zarządzanie, jak i późniejsze przygotowanie materiałów dla organu nadzorującego. Warto ustalić jednolity sposób oznaczania wersji dokumentów, aby uniknąć pracy na nieaktualnych zapisach.
- Wyznacz osobę opiniującą wymagania bezpieczeństwa przed zawarciem umowy z dostawcą.
- Prowadź rejestr bezpośrednich dostawców i usługodawców z zakresem usług i dostępów.
- Ustal z dostawcą zasady zgłaszania incydentów i współpracy przy ich wyjaśnianiu.
- Przeglądaj uzgodnienia przy każdej istotnej zmianie zakresu usługi lub dostępu do danych.
- Archiwizuj oceny ryzyka, uzgodnienia i zgłoszenia incydentów w uporządkowany sposób.
Jak przygotować się do nadzoru i audytu
Nadzór i audyt w ochronie zdrowia warto zaplanować jako stały element pracy z dostawcami, a nie działanie uruchamiane dopiero po wezwaniu organu. Punktem odniesienia jest wymóg bezpieczeństwa łańcucha dostaw z art. 21 ust. 2 lit. d NIS2, omówiony w pierwszej sekcji. Krajowe ramy prawne zmieniły się wraz z nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa, ogłoszoną 2 marca 2026 r. w Dz.U. 2026 poz. 252 i obowiązującą od 3 kwietnia 2026 r.
Dokumentacja powinna powstawać na bieżąco, w trakcie relacji z dostawcą, a nie być odtwarzana na potrzeby kontroli. Rejestr dostawców i usługodawców, oceny ryzyka, zapisy z przeglądów oraz uzgodnione wymagania bezpieczeństwa pozwalają pokazać, jak podmiot realizuje ten wymóg. Zakres stosowania wymogu w ochronie zdrowia wynika z załączników dyrektywy i został przedstawiony w pierwszej sekcji; przy przygotowaniu do nadzoru warto potwierdzić, czy dany podmiot i dana relacja objęte są tym zakresem.
Przegląd przedaudytowy obejmuje spójność dokumentacji z faktycznymi umowami i praktyką. Warto wskazać osoby odpowiedzialne za relacje z dostawcami, ustalić, gdzie przechowywane są dowody, i sprawdzić, czy deklaracje w dokumentacji znajdują potwierdzenie w zapisach. Elementy wymogu wykraczające poza zakres posiadanych narzędzi, na przykład weryfikację techniczną po stronie systemów dostawcy, należy przypisać działowi IT lub rozwiązaniom zewnętrznym.
- Prowadź rejestr dostawców i usługodawców objętych wymogiem wraz z przypisanym poziomem ryzyka i datą ostatniej oceny.
- Przechowuj umowy, aneksy bezpieczeństwa i zapisy z przeglądów w układzie umożliwiającym szybkie odnalezienie dowodów dla konkretnej relacji.
- Ustal jedną osobę koordynującą przygotowanie do nadzoru i wskaż właścicieli poszczególnych relacji z dostawcami.
- Zapisuj działania naprawcze po stwierdzonych nieprawidłowościach wraz z terminem i potwierdzeniem wykonania.
- Przed audytem przeprowadź przegląd spójności dokumentacji z praktyką i uzupełnij brakujące dowody.
Lista kontrolna
Materiał wideo
Często zadawane pytania
Czy wymóg bezpieczeństwa łańcucha dostaw dotyczy każdego dostawcy w ochronie zdrowia?
Zakres podmiotowy dyrektywy obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach I i II, a sektor ochrony zdrowia znajduje się w załączniku I. Sposób wypełnienia wymogu powinien odpowiadać zidentyfikowanemu ryzyku w relacji z danym dostawcą.
Czy InnerWeb zastępuje ocenę dostawców i ustalenia umowne?
Nie. InnerWeb wspiera elementy wymogu związane z ewidencją usługodawców i osób wykonujących prace na terenie zakładu oraz zezwoleń i kontroli szkoleń przy wejściu do instalacji.
Czy kontrola szkoleń przy bramie działa w każdej instalacji?
Alarm przy bramie dla osoby usługodawcy bez ważnego szkolenia dotyczy instalacji ze skonfigurowaną kontrolą szkoleń. W takiej konfiguracji zeskanowanie osoby bez ważnego szkolenia tworzy alarm i powiadamia koordynatora jej firmy. Brak takiej konfiguracji oznacza, że ten element nie jest obsługiwany przez system.
Jakie dowody warto gromadzić przy audycie relacji z dostawcami?
Warto dokumentować ewidencję firm usługodawców, ich pracowników i koordynatorów, przebieg zezwoleń na prace zlecone firmom zewnętrznym oraz zdarzenia kontroli szkoleń przy wejściu. Ocena bezpieczeństwa produktów i oprogramowania dostawców oraz umowy wymagają odrębnej dokumentacji poza systemem.
Źródła
Uporządkuj relacje z dostawcami przed audytem
Zobacz, jak ewidencja firm zewnętrznych, zezwolenia i kontrola szkoleń przy wejściu mogą wesprzeć dokumentowanie łańcucha dostaw w Twojej placówce. Zapisz się na krótki pokaz lub rozmowę z ekspertem.
Porozmawiajmy