Treść wymogu i kogo dotyczy w przemyśle spożywczym
Art. 21 ust. 2 lit. j dyrektywy NIS2 obejmuje uwierzytelnianie wieloskładnikowe lub ciągłe, zabezpieczone połączenia głosowe, wideo i tekstowe oraz zabezpieczone systemy łączności wewnątrz podmiotu w sytuacjach nadzwyczajnych. Wymóg łączy dwa obszary: sposób potwierdzania tożsamości osób i urządzeń oraz kanały, którymi podmiot porozumiewa się w sytuacji kryzysowej. Nie chodzi o dowolne narzędzie komunikacji, lecz o takie, którego konfigurację i dostęp da się kontrolować po stronie podmiotu.
W przemyśle spożywczym zakres sektorowy wynika z załącznika II do dyrektywy NIS2, który obejmuje produkcję, przetwarzanie i dystrybucję żywności. Dyrektywa obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach I i II, więc kwalifikacja zależy od spełnienia progów wielkościowych, a nie od samego profilu działalności. Krajowe ramy prawne zmieniła ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, ogłoszona 2 marca 2026 r. w Dz.U. 2026 poz. 252, która weszła w życie 3 kwietnia 2026 r.
W zakładzie spożywczym wymóg dotyka zarówno personelu biurowego, jak i osób obsługujących linie oraz systemy nadzoru. W sytuacjach nadzwyczajnych komunikacja biegnie równolegle kilkoma kanałami, a dostęp do nich bywa współdzielony. Dlatego ocena zgodności zaczyna się od inwentaryzacji kont, urządzeń i kanałów łączności oraz od wskazania, które z nich służą do reagowania na incydenty.
- Uwierzytelnianie wieloskładnikowe lub ciągłe dla dostępu do systemów i usług objętych wymogiem.
- Zabezpieczone systemy łączności wewnątrz podmiotu, niezależne od kanałów publicznych.
Scenariusz rodzajowy: problem zakładu spożywczego
Przykładowy zakład spożywczy prowadzi produkcję i przetwarzanie żywności, a więc mieści się w zakresie załącznika II do dyrektywy NIS2. Wraz z cyfryzacją linii produkcyjnych i systemów sterowania rośnie liczba kanałów, którymi załoga przekazuje polecenia i zgłasza nieprawidłowości. W sytuacji nadzwyczajnej, takiej jak awaria chłodni czy zatrzymanie partii surowca, kluczowe staje się pytanie, czy osoby decyzyjne mogą szybko i bezpiecznie się porozumieć.
W typowym scenariuszu część komunikacji odbywa się przez zwykłe telefony i komunikatory, a konta dostępowe do systemów produkcyjnych i biznesowych nie wszędzie wymagają drugiego składnika. Zakład nie ma też ustalonego, który kanał głosowy, wideo lub tekstowy służy do przekazywania poleceń w sytuacji nadzwyczajnej. W audycie trudno wtedy wskazać, jak potwierdzana jest tożsamość osób wydających dyspozycje i jak zabezpieczona jest sama łączność.
Ryzyko narasta, gdy dostęp do systemów mają również podwykonawcy i serwis zewnętrzny, a hasła bywają współdzielone między zmianami. Pojedyncze zdarzenie, na przykład przejęcie konta przez phishing, może przerodzić się w zakłócenie ciągłości produkcji. Zakład potrzebuje więc uporządkowania uwierzytelniania oraz wyznaczenia zabezpieczonych kanałów łączności na wypadek sytuacji nadzwyczajnych.
- Dostęp do systemów produkcyjnych i biznesowych bez drugiego składnika uwierzytelnienia.
- Brak wskazanych, zabezpieczonych kanałów głosowych, wideo i tekstowych na sytuacje nadzwyczajne.
- Współdzielone konta i dostęp podwykonawców utrudniają przypisanie działań do konkretnej osoby.
Rozwiązanie: rozdział zadań między system a pozostałe narzędzia
Rozdział zadań warto oprzeć na mapie elementów tego wymogu. Część dotycząca silnego uwierzytelniania użytkowników i uprzywilejowanych kont należy do katalogu tożsamości i polityk haseł, zwykle zarządzanego przez dział IT lub OT. Warstwa łączności wewnątrz podmiotu, w tym kanałów głosowych, wideo i tekstowych na wypadek sytuacji nadzwyczajnych, wymaga odrębnego ustalenia, czy korzysta się z rozwiązań firmowych, czy dedykowanych systemów alarmowych.
Zakład spożywczy powinien spisać, które systemy realizują uwierzytelnianie wieloskładnikowe, a które obsługują komunikację kryzysową, oraz wskazać właściciela każdego z tych obszarów.
Granica odpowiedzialności powinna być opisana w procedurze, wraz z informacją, kto konfiguruje uwierzytelnianie, kto testuje kanały łączności w sytuacjach nadzwyczajnych i gdzie przechowywane są dowody z tych działań. Taki podział porządkuje pracę działów BHP, utrzymania ruchu i IT/OT oraz ułatwia wskazanie, które elementy wymogu są pokryte przez systemy, a które wymagają odrębnych narzędzi.
- Ustalenie właściciela obszaru uwierzytelniania wieloskładnikowego oraz kont uprzywilejowanych.
- Opis sposobu testowania kanałów łączności i przechowywania dowodów z tych testów.
- Wskazanie, które elementy wymogu są poza zakresem InnerWeb i wymagają działań działu IT/OT.
Jak InnerWeb wspiera wskazane elementy wymogu
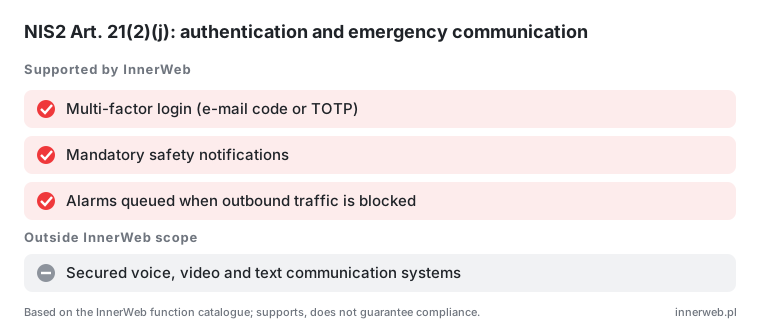
W zakresie uwierzytelniania wieloskładnikowego InnerWeb może wspierać spełnienie wymogu z art. 21 ust. 2 lit. j. Drugi składnik logowania, realizowany kodem e-mail lub TOTP, włącza się dla wybranej instalacji. Zaufane urządzenie nie jest pytane o drugi składnik przy każdym logowaniu, co ogranicza tarcie w codziennej pracy operatorów. Włączenie MFA jest decyzją konfiguracyjną zakładu, nie stanem domyślnym systemu.
W sytuacji nadzwyczajnej znaczenie ma niezawodny kanał powiadomień. Użytkownik może włączać i wyłączać powiadomienia e-mail dla poszczególnych zdarzeń, natomiast powiadomienia istotne dla bezpieczeństwa pozostają wymuszone i nie da się ich wyłączyć. Mechanizm ten wspiera element wymogu dotyczący wymuszonych powiadomień, ale nie jest zabezpieczonym systemem łączności.
Dla instalacji za izolacją sieci InnerWeb zapisuje webhooki alarmowe w trwałej kolejce odbieranej przez zewnętrzny poller, dzięki czemu zakład nie musi otwierać ruchu wychodzącego, a zapisany webhook nie ginie przy zablokowanym połączeniu. Dostarczenie zależy od częstotliwości odpytywania kolejki.
Dowody do audytu wynikające z tych funkcji to konfiguracja MFA dla instalacji, ustawienia powiadomień oraz zapisy w trwałej kolejce webhooków. Pozostałe elementy wymogu, w tym łączność w sytuacjach nadzwyczajnych, należy zapewnić odrębnymi rozwiązaniami i udokumentować poza systemem.
Efekt i wnioski dla audytu
Efekt wdrożenia w przykładowym zakładzie spożywczym to uporządkowany zbiór dowodów, że wymóg z art. 21 ust. 2 lit. j jest realizowany w praktyce: polityka uwierzytelniania wieloskładnikowego obejmuje konta uprzywilejowane i dostęp zdalny, a kanały łączności na wypadek sytuacji nadzwyczajnych mają przypisanych właścicieli i udokumentowane zasady użycia. Audytor otrzymuje spójny opis stanu faktycznego zamiast deklaracji.
Wnioski dla audytu sprowadzają się do trzech elementów: aktualnej dokumentacji wymagań, rejestru dowodów z datami oraz wskazania, które elementy wymogu obsługują narzędzia zewnętrzne, a które pozostają zadaniem działu IT. Rozdzielenie to pozwala uniknąć zawyżania zakresu deklaracji i pokazać luki bez ryzyka zarzutu o niezgodność.
Podstawa prawna krajowa jest ustalona: nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa weszła w życie 3 kwietnia 2026 r., więc terminy przeglądów i aktualizacji dokumentacji można odnosić do obowiązującego stanu prawnego. Wniosek dla zakładu: utrzymywać dowody w cyklu, nie jednorazowo przed audytem.
- Zbieraj dowody z datą wytworzenia i wskazaniem właściciela, aby wykazać ciągłość realizacji wymogu.
- Opisz w dokumentacji podział odpowiedzialności między system a narzędzia zewnętrzne i dział IT.
- Zaplanuj przegląd polityk uwierzytelniania i łączności nadzwyczajnej w powiązaniu z obowiązującym stanem prawnym.
Materiał wideo
Często zadawane pytania
Czy art. 21 ust. 2 lit. j NIS2 wymaga jednocześnie MFA i zabezpieczonej łączności?
Zakład powinien więc zaplanować kontrolę dostępu i łączność kryzysową jako powiązane obszary.
Czy każdy zakład spożywczy podlega dyrektywie NIS2?
Nie. Załącznik II obejmuje produkcję, przetwarzanie i dystrybucję żywności, ale dyrektywa obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach. Klasyfikację podmiotu trzeba oprzeć na progach i przepisach krajowych.
Jakie dowody do audytu daje wdrożenie InnerWeb w tym obszarze?
Dowodem są konfiguracje tych funkcji oraz zapis alarmu w trwałej kolejce, gdy sieć blokuje ruch wychodzący; dostarczenie zależy od odpytywania.
Źródła
Sprawdź, które elementy wymogu pokrywa InnerWeb
Zapraszamy do rozmowy o zakresie wdrożenia w zakładzie spożywczym i o dowodach, które warto przygotować przed audytem.
Porozmawiajmy