Wymóg i zakres stosowania w energetyce
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa z 23 stycznia 2026 r. została ogłoszona 2 marca 2026 r. w Dz.U. 2026 poz. 252 i weszła w życie 3 kwietnia 2026 r. W energetyce oznacza to konieczność uporządkowania obowiązków działów BHP, utrzymania ruchu oraz IT/OT wobec wymogów, które od tej daty stosuje się do podmiotów objętych zakresem. Sekcja porządkuje sam wymóg i krąg adresatów; rekomendacje wdrożeniowe znajdują się w kolejnych częściach.
Zakres sektorowy wyznacza załącznik I do dyrektywy NIS2, który obejmuje energetykę: energię elektryczną, ciepłownictwo i chłodnictwo systemowe, ropę naftową, gaz i wodór. Dyrektywa obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach I i II. O przypisaniu do sektora nie decyduje więc sam profil działalności, lecz spełnienie progów wielkościowych i przynależność do wskazanego obszaru.
Dla zakładu energetycznego punktem wyjścia jest ustalenie, czy mieści się w tym zakresie, a następnie rozdzielenie zadań między BHP, utrzymanie ruchu i IT/OT. Część obowiązków, na przykład inwentaryzacja i klasyfikacja zasobów oraz obsługa incydentów, wykracza poza kompetencje służb BHP i wymaga udziału komórek IT/OT. Bez tego podziału wymóg pozostaje przypisany formalnie, ale nie przekłada się na realne działania operacyjne.
- Sprawdź, czy zakład spełnia progi średniego lub dużego podmiotu i należy do sektora energetyki wskazanego w załączniku I do dyrektywy NIS2.
- Ustal, które instalacje i systemy wytwórcze, przesyłowe i dystrybucyjne wchodzą w zakres wymogu, z podziałem na energię elektryczną, ciepłownictwo, gaz i wodór.
- Wyznacz komórkę odpowiedzialną za utrzymanie rejestru zasobów i klasyfikację ich krytyczności; po stronie BHP pozostaw identyfikację zagrożeń dla bezpieczeństwa osób.
- Zadbaj o to, aby zgłaszanie incydentów miało jedną ścieżkę decyzyjną obejmującą IT/OT i kierownictwo zakładu.
Rekomendacje dla działów zakładu energetycznego
Rekomendacje adresujemy do działów BHP, utrzymania ruchu oraz bezpieczeństwa i IT/OT zakładów energetycznych objętych zakresem z sekcji 1. Podział zadań powinien wynikać z roli komórki: BHP odpowiada za bezpieczeństwo pracy i ocenę ryzyka, utrzymanie ruchu za ciągłość procesów technologicznych, a bezpieczeństwo i IT/OT za ochronę systemów sterowania i łączności. Wspólny plan ogranicza nakładanie się obowiązków i luk w odpowiedzialności.
Każdy dział powinien wskazać aktywa i procesy, od których zależy ciągłość dostaw energii, oraz udokumentować, jak są chronione. Zalecamy inwentaryzację zależności między systemami OT a sieciami IT, z podziałem na obszary o różnym poziomie ryzyka. Wyniki przeglądu warto odnosić do wymogu z sekcji 1, aby dokumentacja odpowiadała jego zakresowi, a nie ogólnym opisom organizacji.
Dla BHP kluczowe jest powiązanie procedur bezpieczeństwa pracy z dostępem do systemów sterowania i zdalnych instalacji. Dla utrzymania ruchu: planowanie prac serwisowych z uwzględnieniem ryzyka cybernetycznego i trybów awaryjnych. Dla bezpieczeństwa i IT/OT: monitorowanie incydentów, zgłaszanie zdarzeń oraz ćwiczenia reagowania. Część elementów wymogu, np. zgłaszanie incydentów do właściwego organu, pozostaje zadaniem działu IT lub wyspecjalizowanej komórki.
Zalecamy prowadzenie rejestru działań i decyzji podejmowanych w ramach przygotowania do nowych obowiązków, z datami i osobami odpowiedzialnymi. Taki rejestr porządkuje pracę między działami i ułatwia późniejsze wykazanie staranności. Dokumentacja powinna być aktualizowana przy zmianach organizacyjnych i technologicznych, a nie tylko przed audytem.
- BHP: powiązać ocenę ryzyka zawodowego z dostępem do systemów sterowania i pracami zdalnymi.
- Utrzymanie ruchu: ująć ryzyko cybernetyczne w planach serwisowych i procedurach trybów awaryjnych.
- Bezpieczeństwo i IT/OT: prowadzić monitoring incydentów oraz ćwiczenia reagowania na zdarzenia.
- Wszystkie działy: utrzymywać wspólny rejestr aktywów, zależności i działań z datami oraz odpowiedzialnością.
- Kierownictwo zakładu: wyznaczyć koordynatora współpracy między BHP, utrzymaniem ruchu i IT/OT.
Jak InnerWeb wspiera wskazane elementy wymogu
Nowelizacja KSC 2026 obowiązuje od 3 kwietnia 2026 r., a wymóg dotyczący środków technicznych i organizacyjnych obejmuje między innymi podmioty sektora energetyki wskazane w załączniku I do dyrektywy NIS2.
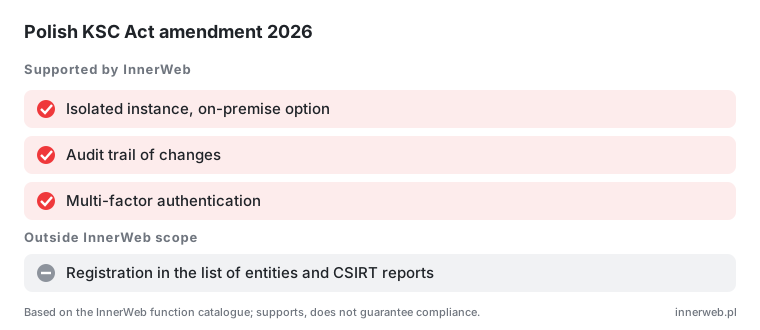
Uwierzytelnianie wieloskładnikowe można włączyć dla wybranej instalacji, z drugim składnikiem w postaci kodu e-mail lub TOTP. Zaufane urządzenie nie jest pytane o drugi składnik przy każdym logowaniu, co pozwala pogodzić ochronę dostępu z codzienną pracą służb utrzymania ruchu. MFA nie jest włączone domyślnie, dlatego wdrożenie wymaga decyzji i konfiguracji po stronie zakładu.
Każdy klient otrzymuje izolowaną instancję z własną bazą danych, możliwą do uruchomienia na serwerze zakładu w kontenerach Docker. Ślad audytowy zapisuje, kto i kiedy zmienił zezwolenie, wyniki szkoleń lub regułę automatyzacji, co pomaga przy sporze o zezwolenie, kontroli i wyjaśnianiu wypadku. Lista obiektów objętych śladem jest jawna i obejmuje czynności ludzi, nie zapisy maszynowe.
- MFA dla wybranej instalacji: kod e-mail lub TOTP, z pominięciem drugiego składnika na zaufanym urządzeniu.
- Izolowana instancja z własną bazą danych, możliwa na serwerze zakładu w kontenerach Docker.
- Ślad audytowy zmian zezwoleń, wyników szkoleń i reguł automatyzacji jako materiał przy kontroli i wyjaśnianiu wypadku.
Dowody do audytu i podział zadań
Dowody do audytu warto zaplanować jako zestaw dokumentów i zapisów, które dział BHP, utrzymanie ruchu oraz IT/OT gromadzą na bieżąco, a nie odtwarzają dopiero na potrzeby kontroli. Dla działów zakładu energetycznego oznacza to wskazanie właściciela każdego dowodu, miejsca jego przechowywania i sposobu wersjonowania. Podział zadań powinien być spisany, aby w trakcie kontroli nie powstawały spory o zakres odpowiedzialności między komórkami.
Ślad audytowy zmian obejmuje czynności ludzi: zapis, kto i kiedy zmienił zezwolenie, wyniki szkoleń lub regułę automatyzacji. Taki zapis pomaga przy sporze o zezwolenie, kontroli i wyjaśnianiu wypadku. Warto więc objąć nim te obszary, w których zmiany uprawnień i reguł mają znaczenie dla bezpieczeństwa eksploatacji. Rejestracja podmiotu w wykazie oraz zgłoszenia do CSIRT pozostają poza zakresem systemu i wymagają odrębnych narzędzi oraz uzgodnień z działem IT.
Podział zadań można oprzeć na trzech rolach: dział BHP odpowiada za dokumentację szkoleń i analiz zdarzeń, utrzymanie ruchu za rejestry zmian reguł automatyzacji, a IT/OT za nadzór nad systemami, w których te zmiany są wprowadzane.
- Wskaż właściciela każdego dowodu i miejsce jego przechowywania, aby kontrola nie zależała od pamięci pojedynczych osób.
- Ustal sposób wersjonowania dokumentacji szkoleń i analiz zdarzeń, aby odtworzyć stan na wybrany dzień.
- Zapisz w procedurze, kto zatwierdza zmiany zezwoleń i reguł automatyzacji oraz gdzie pozostaje ślad tej zmiany.
- Rozdziel zadania między BHP, utrzymanie ruchu i IT/OT na piśmie, z wskazaniem punktów styku między komórkami.
- Zaplanuj przegląd kompletności dowodów przed kontrolą, z uwzględnieniem obszarów poza zakresem InnerWeb.
FAQ: nowelizacja KSC 2026 w energetyce
Nowelizacja KSC 2026 obowiązuje od 3 kwietnia 2026 r., więc pytania o terminy mają już charakter porządkowy, nie planistyczny. Zakres sektorowy pozostaje spójny z unijnym podziałem: energetyka obejmuje energię elektryczną, ciepłownictwo i chłodnictwo systemowe, ropę naftową, gaz i wodór. Podmiot, który spełnia próg wielkości z dyrektywy NIS2, powinien traktować ten wymóg jako własny, a nie jako zadanie wyłącznie działu IT.
Częste pytanie dotyczy tego, czy o objęciu decyduje sam profil działalności. Nie: dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów z załączników I i II, więc kwalifikacja łączy sektor z progiem wielkości. Odrębną kwestią jest infrastruktura krytyczna rozumiana zgodnie z ustawą o zarządzaniu kryzysowym i Narodowym Programem Ochrony IK; to inne pojęcie niż podmiot krytyczny z dyrektywy CER i nie należy ich utożsamiać.
Pytania o dowody do audytu warto kierować do działów, które wytwarzają dane źródłowe: BHP, utrzymania ruchu i OT. Dokumentacja wymaga uzgodnienia właścicieli poszczególnych elementów wymogu, a część zadań, na przykład inwentaryzacja i konfiguracja sieci przemysłowej, pozostaje w gestii działu IT i wyspecjalizowanych narzędzi. Odpowiedzi na pytania o zakres i terminy powinny być spójne we wszystkich komórkach zakładu.
- Czy nowelizacja już obowiązuje? Tak, weszła w życie 3 kwietnia 2026 r. po ogłoszeniu 2 marca 2026 r. w Dz.U. 2026 poz. 252.
- Czy energetyka jest w zakresie? Tak, załącznik I do dyrektywy NIS2 wymienia energię elektryczną, ciepłownictwo i chłodnictwo systemowe, ropę naftową, gaz i wodór.
- Czy decyduje tylko profil działalności? Nie, dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów z załączników I i II.
- Czy infrastruktura krytyczna to to samo co podmiot krytyczny z CER? Nie, to odrębne pojęcia i nie należy ich mieszać w dokumentacji.
- Kto odpowiada za dowody do audytu? Właściciele elementów wymogu w BHP, utrzymaniu ruchu i OT, przy wsparciu działu IT w obszarach sieciowych.
Materiał wideo
Często zadawane pytania
Kiedy weszła w życie nowelizacja KSC 2026?
Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw została ogłoszona 2 marca 2026 r. w Dz.U. 2026 poz. 252 i weszła w życie 3 kwietnia 2026 r. Termin ten już minął, więc przepisy obowiązują.
Czy nowelizacja KSC 2026 dotyczy całej energetyki?
Załącznik I do dyrektywy NIS2 obejmuje sektor energetyki: energię elektryczną, ciepłownictwo i chłodnictwo systemowe, ropę naftową, gaz i wodór. Dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach I i II, dlatego zakres trzeba ustalić dla konkretnego podmiotu.
Czy InnerWeb gwarantuje zgodność z nowelizacją KSC?
InnerWeb wspiera spełnienie wybranych elementów wymogu i dostarcza dowodu do audytu w zakresie objętych funkcji.
Źródła
Sprawdź, które elementy wymogu obejmie Twój zakład
Zapraszamy do rozmowy o zakresie nowelizacji KSC w Twoim zakładzie energetycznym oraz o tym, jak InnerWeb może wspierać ślad audytowy, MFA i izolowaną instancję. Podczas pokazu omówimy podział zadań między działy i IT.
Porozmawiajmy