Czego dotyczy wymóg i kogo obejmuje w ciepłownictwie
Wymóg obsługi incydentów wynika z art. 21 ust. 2 lit. b dyrektywy NIS2. Przepis ten włącza obsługę incydentów do zestawu środków zarządzania ryzykiem w cyberbezpieczeństwie, które podmiot objęty dyrektywą ma stosować. W ciepłownictwie oznacza to potrzebę uporządkowanego procesu: od przyjęcia zgłoszenia zdarzenia, przez jego ocenę i reakcję zespołu, po udokumentowanie przebiegu i wniosków. Poradnik prowadzi przez kolejne kroki tego procesu i wskazuje, jakie dowody warto gromadzić na potrzeby audytu.
Zakres sektorowy określa załącznik I do dyrektywy NIS2, który obejmuje sektor energetyki, w tym ciepłownictwo i chłodnictwo systemowe. Sam profil działalności nie przesądza jednak o objęciu wymogiem: dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach I i II. Przykładowy zakład ciepłowniczy powinien zatem najpierw ustalić, czy spełnia kryteria podmiotu objętego dyrektywą, a następnie przypisać do wymogu własne procesy, role i zasoby informacyjne.
W Polsce ramy krajowe wyznacza ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, ogłoszona 2 marca 2026 r. w Dz.U. 2026 poz. 252, która weszła w życie 3 kwietnia 2026 r. Podmioty z ciepłownictwa działały więc już w otoczeniu zmienionych przepisów krajowych. Warto odróżnić ten porządek od infrastruktury krytycznej rozumianej zgodnie z ustawą o zarządzaniu kryzysowym i Narodowym Programem Ochrony Infrastruktury Krytycznej: to odrębne pojęcie od podmiotu krytycznego w rozumieniu dyrektywy CER i nie należy ich utożsamiać.
- Ustal, czy podmiot należy do sektora energetyki w rozumieniu załącznika I do dyrektywy NIS2, w części dotyczącej ciepłownictwa i chłodnictwa systemowego.
- Sprawdź, czy podmiot spełnia kryterium średniego lub dużego przedsiębiorcy, o którym mowa w fakcie o zakresie dyrektywy.
- Wyznacz właściciela procesu obsługi incydentów oraz jednostki, które zgłaszają zdarzenia i uczestniczą w reakcji.
- Zbierz dokumentację opisującą obecny sposób przyjmowania zgłoszeń, reakcji zespołu i rejestrowania przebiegu zdarzeń jako punkt wyjścia do dalszych kroków.
Krok 1: zebrać i uporządkować kanały zgłaszania zdarzeń
Punktem wyjścia jest inwentaryzacja wszystkich miejsc, w których pracownicy, podwykonawcy lub systemy mogą zgłosić zdarzenie: poczta służbowa, telefon dyżurny, zgłoszenia z dyspozytorni, kanały zgłaszania od podmiotów zewnętrznych oraz automatyczne alerty z systemów sterowania i monitoringu. W ciepłownictwie szczególnie istotne jest rozdzielenie zgłoszeń eksploatacyjnych od zdarzeń o potencjalnym wpływie na bezpieczeństwo sieci i ciągłość dostaw ciepła. Warto ustalić jeden rejestr zgłoszeń i wskazać osobę odpowiedzialną za jego prowadzenie.
Kolejny krok to uporządkowanie kanałów według kryterium wiarygodności i czasu dotarcia. Zgłoszenia telefoniczne wymagają potwierdzenia w formie pisemnej, alerty systemowe powinny trafiać do wspólnej skrzynki lub systemu zgłoszeń, a zgłoszenia od podmiotów zewnętrznych muszą mieć jasno określoną ścieżkę kontaktu. Warto opisać, kto przyjmuje zgłoszenie, jakie informacje minimalne zbiera i gdzie je zapisuje, aby uniknąć luk w dokumentacji.
Efektem tego kroku jest mapa kanałów zgłaszania oraz procedura przyjmowania zgłoszeń. Taki materiał porządkuje odpowiedzialności i ułatwia późniejsze wykazanie, że organizacja objęła wymóg z art. 21 ust. 2 lit. b NIS2. Samo zebranie kanałów nie wyczerpuje obowiązku; kolejne elementy, takie jak reakcja zespołu i ślad czasu, wymagają odrębnych ustaleń.
- Wypisz wszystkie kanały zgłaszania zdarzeń, w tym kanały nieformalne, i wskaż właściciela każdego z nich.
- Ustal minimalny zestaw informacji zbieranych przy zgłoszeniu oraz sposób potwierdzenia zgłoszenia.
- Prowadź jeden rejestr zgłoszeń z datą i godziną przyjęcia oraz identyfikatorem zdarzenia.
- Opisz ścieżkę eskalacji zgłoszeń od podmiotów zewnętrznych i z systemów automatycznych.
Krok 2: zdefiniować reakcję zespołu i ślad czasu
Krok drugi to przełożenie obowiązku obsługi incydentów na konkretny podział ról i mierzalny ślad czasu. Zacznij od wskazania osób decyzyjnych: kto przyjmuje zgłoszenie, kto kwalifikuje zdarzenie jako incydent, kto decyduje o eskalacji i kto odpowiada za kontakt z otoczeniem. W ciepłownictwie warto rozdzielić role dla dyspozytorni, służb utrzymania ruchu oraz komórek odpowiedzialnych za bezpieczeństwo i IT/OT, bo zdarzenie może dotyczyć zarówno ciągłości dostaw ciepła, jak i systemów sterowania.
Dla każdej roli opisz progi reakcji i sposób przekazania sprawy dalej, w tym sytuacje wymagające pilnego zaangażowania kierownictwa. Ustal, gdzie zapisywany jest czas zgłoszenia, kwalifikacji, podjęcia działań i zamknięcia incydentu, oraz kto odpowiada za kompletność tych zapisów. Rejestr powinien pozwalać odtworzyć sekwencję zdarzeń bez sięgania do relacji ustnych, a dostęp do niego trzeba ograniczyć do uprawnionych osób.
Ślad czasu projektuj tak, by dało się wykazać, że zespół działał według przyjętej procedury, a nie tylko że incydent odnotowano. Zapis powinien wiązać momenty decyzyjne z osobami i kanałami zgłoszenia, co ułatwia późniejsze odtworzenie przebiegu sprawy. Ten wymóg dotyczy całego cyklu obsługi, dlatego warto sprawdzić spójność rejestru z praktyką zespołu przed audytem.
- Wskaż role: przyjmujący zgłoszenie, kwalifikujący incydent, decydujący o eskalacji, prowadzący kontakt z otoczeniem.
- Zdefiniuj progi reakcji i zasady przekazania sprawy między dyspozytornią, utrzymaniem ruchu, bezpieczeństwem i IT/OT.
- Ustal pola rejestru: czas zgłoszenia, kwalifikacji, podjętych działań i zamknięcia oraz osobę odpowiedzialną za wpis.
- Określ zasady dostępu do rejestru i przechowywania zapisów przez okres przyjęty w procedurze.
- Przygotuj dowód w postaci wypełnionego rejestru oraz dokumentu z podziałem ról i progami reakcji.
Krok 3: przygotować dowody do audytu
Dowody do audytu powinny odzwierciedlać sposób realizacji tego wymogu w codziennej pracy zakładu ciepłowniczego. Zbierz dokumentację opisującą przyjęty tryb obsługi incydentów: kto przyjmuje zgłoszenie, jak jest klasyfikowane, kto decyduje o eskalacji i w jakim czasie. Dołącz rejestr zdarzeń prowadzony na bieżąco oraz przykładowe karty incydentów z pełnym śladem działań. Materiał układaj według kolejności zdarzeń, aby audytor mógł odtworzyć przebieg reakcji bez dodatkowych wyjaśnień.
Ślad czasu jest kluczowym elementem dowodowym. Zapisuj znaczniki czasu przyjęcia zgłoszenia, powiadomienia zespołu, podjęcia decyzji i zamknięcia incydentu, wraz z informacją o osobie odpowiedzialnej za każdy krok. Warto wskazać, gdzie przechowywane są te zapisy i jak zabezpieczono je przed zmianą. Uzupełnieniem mogą być protokoły przeglądów okresowych oraz notatki z ćwiczeń i szkoleń zespołu reagującego.
Przygotuj też krótkie zestawienie powiązań między dokumentami: procedura, rejestr, karty incydentu i zapisy czasu powinny tworzyć spójny łańcuch. Wskaż, kto odpowiada za aktualizację procedury i jak często jest ona przeglądana. Jeżeli część danych pochodzi z systemów technicznych ciepłowni, ustal z działem IT sposób ich eksportu i archiwizacji na potrzeby audytu. Całość opisz zwięźle, bez odwoływania się do konkretnych nazw narzędzi.
- Procedura obsługi incydentów z określeniem ról i progów eskalacji
- Rejestr zdarzeń prowadzony na bieżąco wraz z klasyfikacją
- Przykładowe karty incydentów z pełnym śladem czasu i działań
- Protokoły przeglądów okresowych oraz zapisy ze szkoleń i ćwiczeń
- Wykaz powiązań między dokumentami i wskazanie miejsca ich przechowywania
Jak InnerWeb wspiera wybrane elementy obsługi incydentów
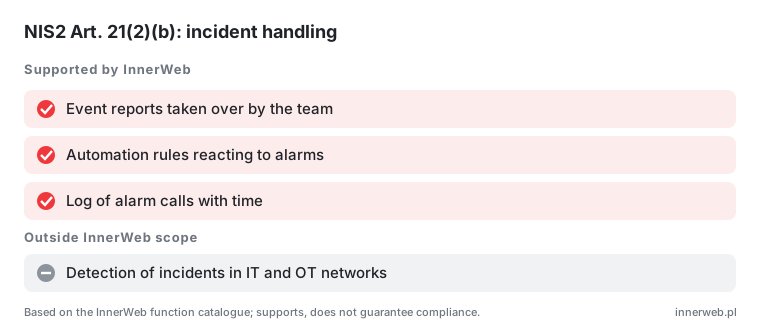
Zgłaszanie zdarzeń przez pracowników i przejmowanie ich przez zespół wspiera funkcja zgłoszeń zagrożeń i zdarzeń potencjalnie wypadkowych: każdy zalogowany użytkownik może przekazać zgłoszenie ze zdjęciami, a zespół je przejmuje i zamyka. Pozwala to uporządkować kanał zgłoszeń wewnętrznych i zachować czytelny ślad postępowania ze zgłoszeniem.
Element reguł automatyzacji reagujących na alarm może wspierać kreator reguł typu jeśli-to, w którym użytkownik bez programowania definiuje reakcję na zmianę statusu zezwolenia, alarm, bezruch, SOS, harmonogram lub obecność pracownika. Reguła może wysłać e-mail, powiadomienie push, webhook albo otworzyć zezwolenie z szablonu. Katalog zdarzeń i akcji jest ograniczony, a reguły nie zastępują decyzji człowieka w pracach niebezpiecznych.
Ślad czasu reakcji może wspierać rejestr połączeń telefonicznych wykonywanych przez system, wraz ze statystykami użycia kanałów powiadomień. Połączenia kierowane są do osób wskazanych w konfiguracji, a nie do służb publicznych. Wykrywanie incydentów w sieciach IT i OT pozostaje poza zakresem systemu i wymaga odrębnych narzędzi oraz działań działu IT. Spełnienie pozostałych elementów wymogu, w tym kwalifikacji incydentów i sprawozdawczości wobec organów, to zadanie innych narzędzi i procedur zakładu.
- Dowody do audytu: rejestr zgłoszeń zagrożeń i zdarzeń wraz z ich przejęciem i zamknięciem przez zespół.
- Dowody do audytu: zapis skonfigurowanych reguł automatyzacji i zdarzeń, na które reagują.
- Dowody do audytu: rejestr połączeń telefonicznych wykonanych przez system oraz statystyki użycia kanałów powiadomień.
Materiał wideo
Często zadawane pytania
Czy wymóg obsługi incydentów dotyczy każdego przedsiębiorstwa ciepłowniczego?
Dyrektywa NIS2 obejmuje co do zasady średnie i duże podmioty z sektorów wymienionych w załącznikach, a ciepłownictwo i chłodnictwo systemowe znajdują się w załączniku I. Zakres należy potwierdzić dla konkretnego podmiotu, bo decyduje o nim kilka kryteriów, nie sam profil działalności.
Czy InnerWeb wykrywa incydenty w sieciach IT i OT?
Nie. InnerWeb wspiera elementy organizacyjne: zgłaszanie zdarzeń przez pracowników, reguły reagujące na alarm oraz rejestr połączeń alarmowych.
Jakie dowody z systemu można pokazać audytorowi?
Dowodem mogą być zgłoszenia zagrożeń i zdarzeń wraz ze zdjęciami i historią przejęcia przez zespół, zapis reguł automatyzacji oraz rejestr połączeń telefonicznych wywołanych przez system. Rejestr daje ślad czasu reakcji i statystyki użycia kanałów powiadomień.
Czy reguły automatyzacji mogą zastąpić decyzję człowieka przy pracach niebezpiecznych?
Nie. Reguły reagują na zdarzenia z katalogu, takie jak alarm, bezruch, SOS czy zmiana statusu zezwolenia, i wykonują akcje, np. wysyłkę powiadomienia lub otwarcie zezwolenia z szablonu. Nie zastępują decyzji człowieka w pracach niebezpiecznych.
Źródła
Sprawdź, jak InnerWeb wesprze obsługę incydentów w Twoim zakładzie
Zapraszamy na rozmowę lub pokaz: przejdziemy przez kanały zgłoszeń, reguły automatyzacji i rejestr połączeń alarmowych w kontekście Twojego procesu obsługi incydentów.
Porozmawiajmy