Czego wymaga art. 13 ust. 1 lit. e i kogo dotyczy w ochronie zdrowia
Art. 13 ust. 1 lit. e dyrektywy CER wymaga odpowiedniego zarządzania bezpieczeństwem pracowników, w tym personelu zewnętrznych usługodawców, z określeniem kategorii personelu pełniącego funkcje krytyczne i praw dostępu do obiektów. W ochronie zdrowia oznacza to objęcie tym wymogiem nie tylko etatowych pracowników placówki, lecz także osób świadczących usługi na jej rzecz w ramach umów zewnętrznych.
Zdrowie jest jednym z sektorów wymienionych w załączniku do dyrektywy CER. Zakres stosowania nie wynika jednak z samego profilu działalności: podmiotem krytycznym jest podmiot zidentyfikowany przez państwo członkowskie, a identyfikacja miała nastąpić do 17 lipca 2026 r. Placówka ochrony zdrowia powinna więc ustalić, czy znalazła się wśród podmiotów zidentyfikowanych, zanim oprze planowanie na tym wymogu.
Dla działów BHP, utrzymania ruchu, bezpieczeństwa i IT/OT pytanie praktyczne brzmi: kogo objąć kategorią personelu pełniącego funkcje krytyczne i jak powiązać ją z prawami dostępu do obiektów. Odpowiedź wymaga inwentaryzacji ról oraz usługodawców zewnętrznych i przypisania im zakresu dostępu. Elementy wykraczające poza taką inwentaryzację, na przykład techniczne mechanizmy kontroli dostępu, pozostają zadaniem innych narzędzi lub działu IT.
- Wymóg obejmuje personel własny oraz personel zewnętrznych usługodawców.
- Kategoria personelu krytycznego i prawa dostępu do obiektów to dwa powiązane elementy tego samego wymogu.
- Status podmiotu krytycznego w ochronie zdrowia zależy od identyfikacji przez państwo członkowskie, nie od samego profilu działalności.
Jak InnerWeb wspiera wybrane elementy tego wymogu
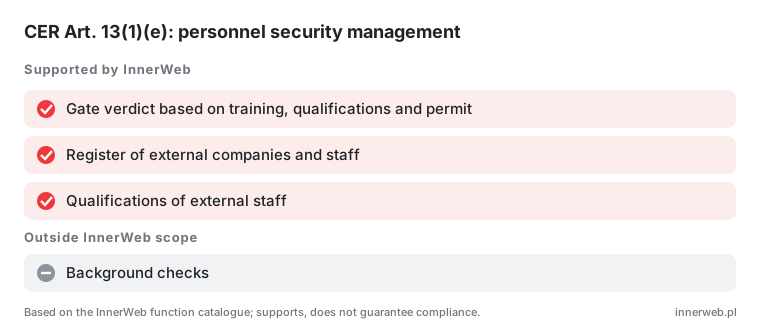
InnerWeb wspiera spełnienie tego wymogu w części dotyczącej kwalifikacji i szkoleń. Przy tworzeniu zezwolenia system automatycznie sprawdza, czy przypisani pracownicy mają wymagane kwalifikacje. Zakład przechowuje w jednym miejscu kwalifikacje, badania i wyniki szkoleń pracowników, także firm zewnętrznych.
Drugi element to kontrola przy wejściu. Skan plakietki QR daje ochronie jednoznaczny werdykt na podstawie szkoleń, kwalifikacji, zezwolenia i aktywnego konta, a każdy skan trafia do rejestru wejść i wyjść. Ochrona widzi werdykt i brakujące elementy, bez interpretowania pełnego widoku zezwoleń. Sterowanie bramą lub szlabanem pozostaje zadaniem rozwiązań dostępowych wdrażanych przez dział IT/OT. Kategorie personelu krytycznego oraz prawa dostępu do obiektów jako całość wymagają odrębnych ustaleń organizacyjnych placówki.
Trzeci element dotyczy usługodawców zewnętrznych. Administrator zarządza firmami zewnętrznymi, ich pracownikami, zaproszeniami i gośćmi w jednym miejscu, a firma może mieć domyślną osobę kontaktową używaną jako koordynator. Etykiety modułu są przetłumaczone na sześć języków interfejsu, co ułatwia pracę personelu wielojęzycznego. Sprawdzanie przeszłości osób nie jest objęte zakresem systemu i wymaga innych narzędzi lub procedur.
- Kwalifikacje, badania i wyniki szkoleń pracowników oraz firm zewnętrznych w jednym miejscu
- Automatyczna kontrola kwalifikacji przy tworzeniu zezwolenia na podstawie danych zapisanych w systemie
- Rejestr wejść i wyjść oparty na skanach plakietek QR
- Zarządzanie firmami zewnętrznymi, zaproszeniami i gośćmi wraz z domyślnym koordynatorem
Kategorie personelu krytycznego: od czego zacząć w placówce
Punktem wyjścia jest inwentaryzacja ról, a nie gotowa lista stanowisk. W placówce ochrony zdrowia funkcje krytyczne mogą pełnić osoby odpowiedzialne za ciągłość kluczowych procesów, dostęp do systemów i przestrzeni o podwyższonym rygorze oraz za reagowanie na zakłócenia. Kategorię warto wiązać z realnym wpływem na bezpieczeństwo świadczeń, a nie z miejscem w schemacie organizacyjnym.
Kategorie personelu krytycznego ustala się w powiązaniu z prawami dostępu do obiektów, o których mowa w tym wymogu. Dla każdej roli trzeba więc opisać, do jakich stref i zasobów ma dostęp, kto go nadaje i na jakiej podstawie jest utrzymywany. Personel zewnętrznych usługodawców należy ująć w tym samym porządku, z rozróżnieniem zakresu i czasu dostępu.
Przyjęte kategorie powinny być okresowo przeglądane, zwłaszcza gdy zmienia się organizacja pracy lub zakres usług zlecanych na zewnątrz. Rejestr ról i powiązanych dostępów porządkuje uzgodnienia między działami i stanowi materiał wyjściowy do dalszych prac. Sama klasyfikacja nie zastępuje jednak kontroli dostępu ani nadzoru nad personelem zewnętrznym, które pozostają zadaniem właściwych komórek organizacyjnych.
- Zbierz wykaz ról związanych z ciągłością kluczowych procesów i dostępem do stref o podwyższonym rygorze.
- Przypisz każdej roli zakres dostępu do obiektów i zasobów oraz osobę odpowiedzialną za jego nadanie.
- Ujmij personel zewnętrznych usługodawców w tych samych kategoriach, z określeniem zakresu i czasu dostępu.
- Ustal tryb okresowego przeglądu kategorii i dostępów przy zmianach organizacyjnych lub w zakresie usług zewnętrznych.
Prawa dostępu do obiektów i personel zewnętrznych usługodawców
Jak zarządzać dostępem dla personelu zewnętrznego w placówce ochrony zdrowia?
W kontekście wymogów dotyczących bezpieczeństwa, należy ustalić procedury zarządzania dostępem dla wszystkich osób pracujących na terenie placówki, w tym dla dostawców usług zewnętrznych. Konieczne jest precyzyjne określenie, jaki poziom dostępu jest wymagany dla każdego podmiotu, aby zapewnić zgodność z przepisami dotyczącymi bezpieczeństwa.
Należy zatem zdefiniować zakres uprawnień dla każdego pracownika zewnętrznego, aby minimalizować ryzyko związane z nieautoryzowanym dostępem do wrażliwych obszarów.
Jakie dowody zebrać do audytu
Dokumentacja do audytu powinna odzwierciedlać ten wymóg z sekcji 1, czyli zarządzanie bezpieczeństwem pracowników wraz z kategoriami personelu krytycznego i prawami dostępu. W praktyce warto zebrać aktualny wykaz kategorii personelu pełniącego funkcje krytyczne, powiązany z zakresem obowiązków i miejscem pracy, oraz rejestr praw dostępu do obiektów. Do tego dochodzą dowody kwalifikacji, badań i szkoleń, w tym pracowników firm zewnętrznych, jeśli zostali przypisani do zadań na terenie placówki.
W przykładowym szpitalu lub przychodni warto zestawić zezwolenia z listą osób uprawnionych do wejścia w danym okresie oraz z zapisami z rejestru wejść i wyjść. InnerWeb może wspierać ten element, ponieważ przy tworzeniu zezwolenia automatycznie sprawdza, czy przypisani pracownicy mają wymagane kwalifikacje, a dane o kwalifikacjach, badaniach i szkoleniach przechowuje w jednym miejscu. Skan plakietki QR daje ochronie werdykt na podstawie szkoleń, kwalifikacji, zezwolenia i aktywnego konta, a każdy skan trafia do rejestru wejść i wyjść. To dane zapisane w systemie, nie weryfikacja autentyczności certyfikatów u wystawcy.
Dla usługodawców zewnętrznych przydaje się rejestr firm i ich pracowników, zaproszeń oraz gości prowadzony w jednym miejscu, z domyślną osobą kontaktową pełniącą rolę koordynatora. Zakres stosowania tego wymogu w ochronie zdrowia wynika z załączników dyrektywy, a nie z samego profilu działalności placówki.
- Wykaz kategorii personelu krytycznego z przypisanymi funkcjami i obszarami.
- Rejestr praw dostępu do obiektów wraz z historią zmian.
- Zestawienie zezwoleń i dowodów kwalifikacji, badań i szkoleń, także dla firm zewnętrznych.
- Zapisy z rejestru wejść i wyjść za okres objęty audytem.
- Rejestr firm zewnętrznych, ich pracowników, zaproszeń i gości z osobą kontaktową.
Materiał wideo
Często zadawane pytania
Czy wymóg dotyczy całego personelu placówki, czy tylko wybranych grup?
Zakres grup ustala zakład w oparciu o własną analizę funkcji i dostępu do obiektów. Sposób identyfikacji podmiotów krytycznych należy do państwa członkowskiego.
Czy placówka ochrony zdrowia musi spełniać ten wymóg już teraz?
Przepis obowiązuje, a państwa członkowskie miały zidentyfikować podmioty krytyczne do 17 lipca 2026 r. Termin ten jest już przeszły, więc identyfikacja powinna być zakończona. Placówka powinna potwierdzić swój status i zakres obowiązków w krajowych ustaleniach.
Jak wykazać w audycie kwalifikacje pracowników firm zewnętrznych?
InnerWeb pozwala przechowywać w jednym miejscu kwalifikacje, badania i wyniki szkoleń pracowników, także firm zewnętrznych, a przy tworzeniu zezwolenia automatycznie sprawdza dane zapisane w systemie. System nie weryfikuje autentyczności certyfikatów u wystawcy ani nie integruje się z zewnętrznymi rejestrami uprawnień. Potwierdzenie autentyczności dokumentów pozostaje zadaniem działu BHP i dostawcy usługi.
Czy system sam zdecyduje o wpuszczeniu osoby na teren obiektu?
Skan plakietki QR daje ochronie werdykt na podstawie szkoleń, kwalifikacji, zezwolenia i aktywnego konta, a każdy skan trafia do rejestru wejść i wyjść. Ochrona widzi werdykt i brakujące elementy, bez interpretowania pełnego widoku zezwoleń.
Źródła
Sprawdź, jak uporządkować dowody personelu i dostępu
Zapraszamy do rozmowy o tym, które elementy wymogu może wspierać InnerWeb w Twojej placówce, a które wymagają działań innych narzędzi lub działu IT. Możemy też przygotować pokaz wybranych funkcji.
Porozmawiajmy